苹果CMSv10高端定制版 附带采集插件
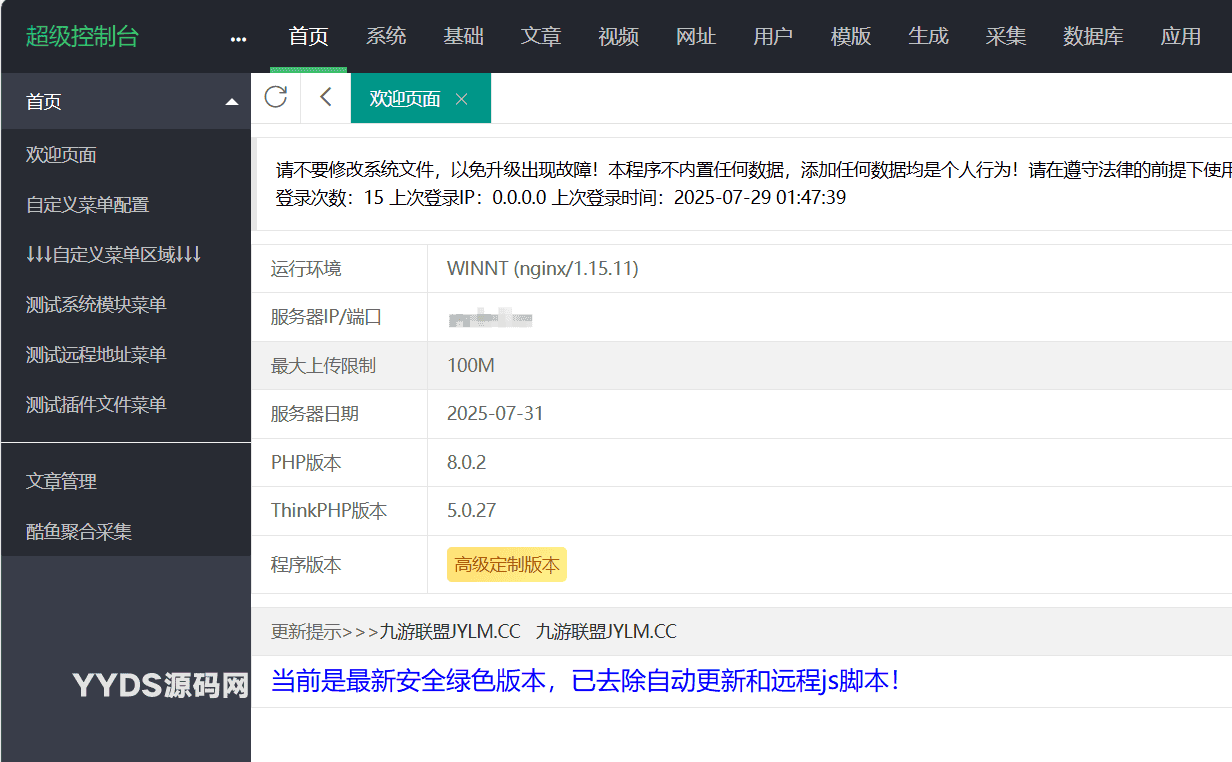
简介: 与官方区别就是去掉了官方更新远程代码,没有沿用官方的新界面,简单点就是安全基数升级了 运行目录设定为: public ,采集插件请在应用中启用## 2025年2月5日 开始 – [大更新] 升级 `thinkphp` 框架为最新版 `5.0.27` – [大更新] 迁移 运行目录为 `public` ,即 `thinkphp` 安全标准 – 更新安装程序 新增可在安装时自动生成随机 和 自定义后台入口文件名称 – 去除后台 潜在远程JS代码 杜绝可能来之官方的 `xss` 攻击 – 去除后台 自动更新,以免来之官方的 远程控制 风险 – 去除后安装记录 提交到 `http://www.****.la` 远程服务 杜绝可能来之官方的 `xss`攻击 – 去除后台版本检测和后台信息收集,杜绝可能来之官方的 `xss`攻击 – 解密后台 关于 `http://www.*****.la` 字符加密 – 模板安装目录 由 `根目录/template` 迁移到 `根目录/public/template` – [大更新] 修复后台 未定义变量、未定义数组是索引、各种致命错误 50 多处 – [大更新] 修复前台 未定义变量、未定义数组是索引、各种致命错误 200 多处 – [性能优化] 优化多出算法以及错误产生的阻塞问题 – 优化缓存安全,过滤可能由缓存溢出导致的安全问题 – 优化后台首页加载速度 – 加入群站url独立密码功能 – 网站导航加入一键获取网站信息功能 – 解密 `player.js` 去除远程JS代码, 夜间跳广告的主要原因 – 新增后台登录 `Token` 口令验证,有效防御 `CSRF` 跨站攻击; – 屏蔽后台 “网站首页” 链接的来路追踪,避免前台js 获取上一页url 而暴露后台入口 – 过滤来自资源站的 `xss` 跨站脚本攻击代码 – 修复后台测试邮件发送功能的执行任意php代码漏洞,漏洞场景绕过后台验证,植入 webshell 一句话木马 # 安装部署建议 > Nginx缓存漏洞 升级通告 将低版本升级为1.25.4 – publicstatic [目录全部禁止运行php] – publicstatic_new [目录全部禁止运行php] – publicupload [目录全部禁止运
简介:
与官方区别就是去掉了官方更新远程代码,没有沿用官方的新界面,简单点就是安全基数升级了
运行目录设定为: public ,采集插件请在应用中启用## 2025年2月5日 开始
– [大更新] 升级 `thinkphp` 框架为最新版 `5.0.27`
– [大更新] 迁移 运行目录为 `public` ,即 `thinkphp` 安全标准
– 更新安装程序 新增可在安装时自动生成随机 和 自定义后台入口文件名称
– 去除后台 潜在远程JS代码 杜绝可能来之官方的 `xss` 攻击
– 去除后台 自动更新,以免来之官方的 远程控制 风险
– 去除后安装记录 提交到 `http://www.****.la` 远程服务 杜绝可能来之官方的 `xss`攻击
– 去除后台版本检测和后台信息收集,杜绝可能来之官方的 `xss`攻击
– 解密后台 关于 `http://www.*****.la` 字符加密
– 模板安装目录 由 `根目录/template` 迁移到 `根目录/public/template`
– [大更新] 修复后台 未定义变量、未定义数组是索引、各种致命错误 50 多处
– [大更新] 修复前台 未定义变量、未定义数组是索引、各种致命错误 200 多处
– [性能优化] 优化多出算法以及错误产生的阻塞问题
– 优化缓存安全,过滤可能由缓存溢出导致的安全问题
– 优化后台首页加载速度
– 加入群站url独立密码功能
– 网站导航加入一键获取网站信息功能
– 解密 `player.js` 去除远程JS代码, 夜间跳广告的主要原因
– 新增后台登录 `Token` 口令验证,有效防御 `CSRF` 跨站攻击;
– 屏蔽后台 “网站首页” 链接的来路追踪,避免前台js 获取上一页url 而暴露后台入口
– 过滤来自资源站的 `xss` 跨站脚本攻击代码
– 修复后台测试邮件发送功能的执行任意php代码漏洞,漏洞场景绕过后台验证,植入 webshell 一句话木马
安装部署建议
> Nginx缓存漏洞 升级通告 将低版本升级为1.25.4
– publicstatic [目录全部禁止运行php]
– publicstatic_new [目录全部禁止运行php]
– publicupload [目录全部禁止运行php]
– thinkphp [锁死写入]
– extend [锁死写入]
– vendor [锁死写入]
– 后台开启登录 验证码
– 管理员登录密码 6 位 数组+ 字母 + 特俗符合组合
– 前台关闭 游客评论、游客留言版
– 开启搜索验证码 + 搜索时间限制
图片:
资源预览
评论区
0 条登录后可以评论和回复。
还没有评论,来留下第一条。